MD5 oder SHA-256: welchen Hash sollten Sie nutzen?
MD5 und SHA-256 machen beide aus einer Datei einen kurzen Fingerabdruck, aber nur einem davon kann man noch trauen, wenn jemand Sie täuschen will. Wir haben sieben Hashfunktionen gemessen und angesehen, was „gebrochen“ wirklich bedeutet.
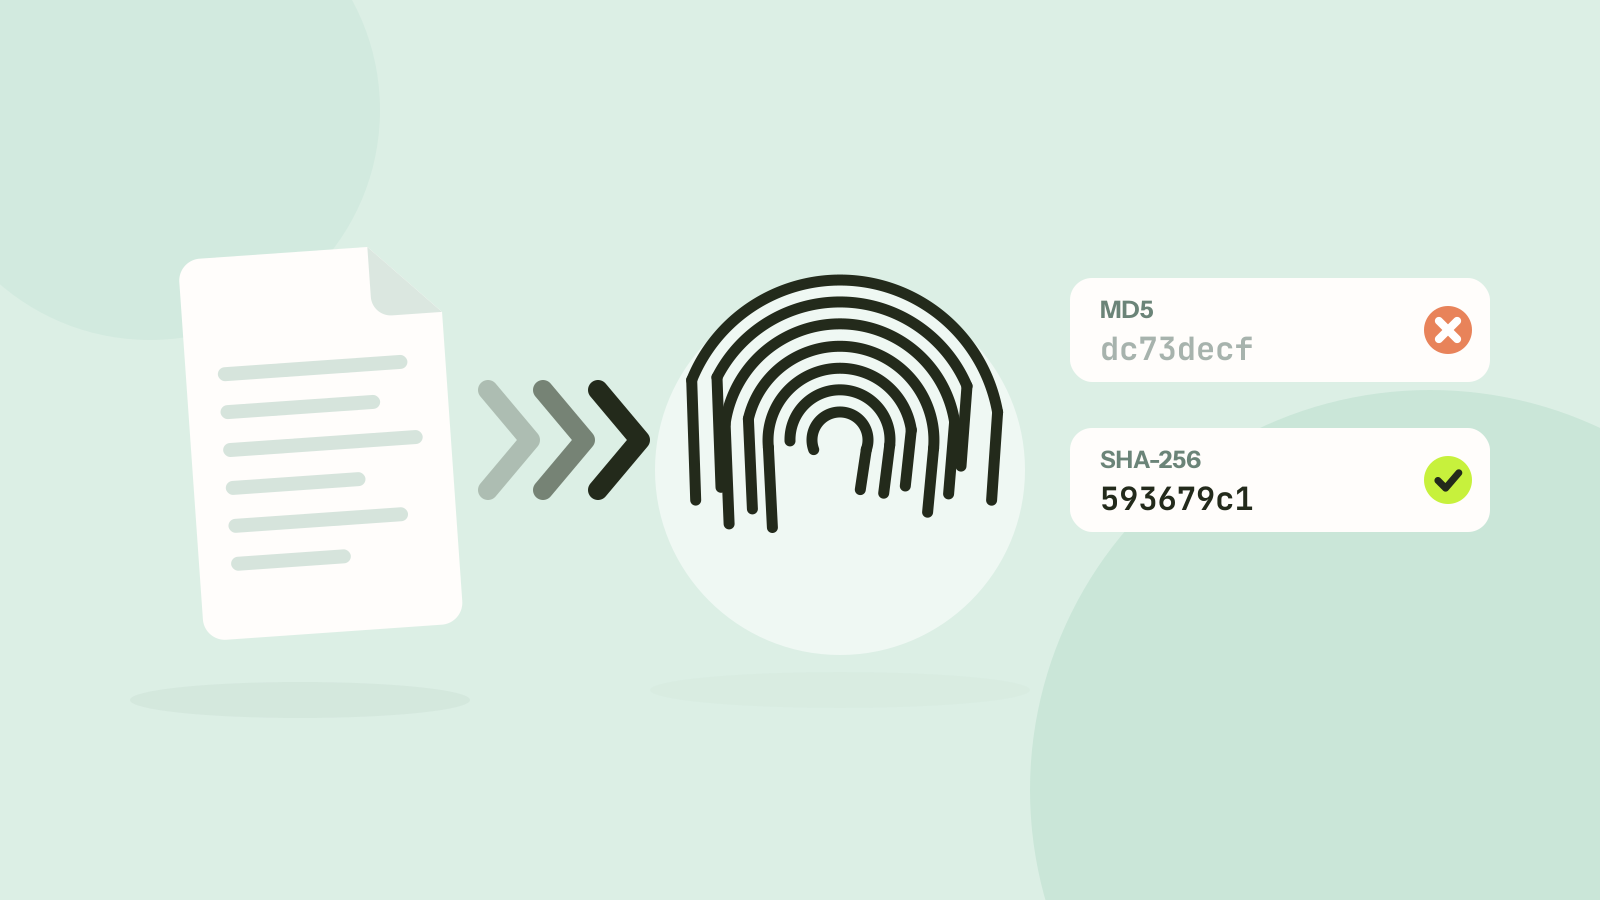
Download-Seiten, Backup-Werkzeuge und forensische Berichte nennen alle Hashes, mal MD5, mal SHA-256, mal beide. Sie sehen ähnlich aus, lange Ketten aus Buchstaben und Ziffern, sind aber nicht austauschbar. Wir haben sieben Hashfunktionen im Browser gemessen und angesehen, was „gebrochen“ bei MD5 tatsächlich bedeutet, um herauszufinden, wann welche die richtige Wahl ist.
Was ein Hash ist
Eine Hashfunktion macht aus einer beliebigen Datenmenge einen kurzen Fingerabdruck fester Länge. Dieselben Daten ergeben immer denselben Fingerabdruck, und die kleinste Änderung ergibt einen völlig anderen. Ein einziger geänderter Großbuchstabe genügt:
MD5     Tooloat  dc73decfa67455e9850e5c5436f0f352
MD5     tooloat  3cf2985ef86fe54d497628b19ec2ffa3

SHA-256 Tooloat  593679c12c57025648598e66c6fdd88b1dcbf8b58543a3c150817e8dd48be2db
SHA-256 tooloat  31f0fbc2bb921f2f1083df2e23a4dd3bdc2a626ae71b6b8cd90849a5efc831ef
Genau das macht Hashes zum Prüfen von Dateien nützlich. Stimmt der SHA-256 Ihres Downloads mit dem überein, den der Herausgeber angibt, ist die Datei die veröffentlichte, bis aufs letzte Bit.
Was „gebrochen“ bei MD5 bedeutet
Ein sicherer Hash muss es praktisch unmöglich machen, zwei verschiedene Eingaben mit demselben Fingerabdruck zu finden, eine Kollision. Für MD5 gilt das seit 2004 nicht mehr, als Forscher die ersten Kollisionen veröffentlichten. Seitdem sind die Angriffe nur besser geworden:
- 2008: Forscher nutzten MD5-Kollisionen, um eine gefälschte Zertifizierungsstelle zu erstellen, der Webbrowser vertraut hätten.
- 2012: Die Spionage-Schadsoftware Flame nutzte eine MD5-Kollision, um ein Codesignatur-Zertifikat von Microsoft zu fälschen, sodass sie wie ein Windows-Update aussah.
- Heute: Kostenlose Werkzeuge erzeugen auf einem gewöhnlichen Laptop in Sekunden ein Paar verschiedener Dateien mit demselben MD5.
SHA-1 folgte. 2017 veröffentlichte ein Team von Google und dem CWI Amsterdam zwei verschiedene PDF-Dateien mit demselben SHA-1, und bis 2020 war der Angriff gegen reale Formate praktikabel geworden. Für SHA-256 aus der SHA-2-Familie ist keine Kollision bekannt, ebenso wenig für SHA-512 oder BLAKE3.
Der Angriff hat eine wichtige Grenze. Eine Kollision bedeutet, dass jemand zwei Dateien erzeugt hat, die zueinander passen. Sie erlaubt niemandem, eine neue Datei zu erzeugen, die zu einem MD5 passt, den Sie bereits haben, ein viel schwierigeres Problem, das für MD5 niemand gelöst hat. Diese Unterscheidung entscheidet, wann MD5 noch akzeptabel ist.
Geschwindigkeit
Der Hash-Generator von Tooloat auf einem Intel Xeon von 2013, der die Datei in Stücken von 2 MB liest. Das Lesen allein lief mit 325 MB/s.
MD5 war hier 1,8-mal so schnell wie SHA-256. Im Alltag heißt das: Ein Video mit 4 GB braucht mit MD5 etwa 22 Sekunden und mit SHA-256 etwa 40. Auf neueren Prozessoren, von denen viele eigene Befehle für SHA-256 haben, schrumpft der Unterschied. Das eingebaute SHA-256 des Browsers, nativer Code statt WebAssembly, erreichte schon auf derselben alten Maschine 228 MB/s. Bei großen Dateien ist ohnehin oft die Platte die Grenze.
Dass SHA-512 schneller ist als SHA-256, ist kein Fehler: Es arbeitet mit 64-Bit-Zahlen, die modernen Prozessoren liegen, und verarbeitet mehr Daten pro Schritt. BLAKE3 ist das neueste der Gruppe und darauf ausgelegt, mit mehreren Kernen und breiten Befehlen noch schneller zu sein, was unser Test mit einem Thread nicht nutzt.
Wann MD5 genügt und wann nicht
| Verwendung | MD5 oder SHA-1 | Stattdessen |
|---|---|---|
| Einen Download mit der Prüfsumme des Herausgebers abgleichen | Nur wenn er nichts anderes veröffentlicht | SHA-256 |
| Versehentliche Schäden in Backups oder Übertragungen erkennen | Genügt | Jede, auch CRC-32 |
| Doppelte Dateien auf der eigenen Platte finden | Genügt | Jede |
| Digitale Signaturen und Zertifikate | Unsicher | SHA-256 oder stärker |
| Beweisen, dass ein Dokument nicht von anderen geändert wurde | Unsicher | SHA-256 oder stärker |
| Passwörter speichern | Unsicher | Argon2id, bcrypt oder scrypt |
Die Faustregel: Wenn jemand absichtlich eine Datei präparieren könnte, um die Prüfung zu täuschen, nehmen Sie SHA-256. Ist die einzige Gefahr ein Versehen, etwa ein Kabel, eine Platte oder ein Netzwerk, das ein Bit kippt, erkennt MD5 das weiterhin, und das viel einfachere CRC-32 auch.
So prüfen Sie den Hash einer Datei
- Öffnen Sie den Hash-Generator und ziehen Sie die Datei hinein. Sie wird in Ihrem Browser in kleinen Stücken gelesen, sodass auch große Dateien funktionieren und nichts hochgeladen wird.
- Wählen Sie die Algorithmen, die Sie brauchen. Alle werden in einem Durchgang berechnet, weitere hinzuzufügen kostet also wenig.
- Fügen Sie die Prüfsumme von der Download-Seite in Mit einer Prüfsumme abgleichen ein, oder den ganzen Inhalt einer SHA256SUMS-Datei. Das Werkzeug erkennt den Algorithmus am Treffer und sagt, ob er übereinstimmt.
Stimmt die Prüfsumme nicht überein, öffnen Sie die Datei nicht. Laden Sie sie erneut herunter, und weicht sie immer noch ab, ist die Datei nicht die, die der Herausgeber veröffentlicht hat.
Fragen und Antworten
Ist MD5 noch sicher?
Zum Erkennen versehentlicher Beschädigung ja. Für alles, wo jemand absichtlich eine Datei präparieren könnte, wie Signaturen, Zertifikate oder Sicherheitsprüfungen, nein: MD5-Kollisionen lassen sich in Sekunden erzeugen.
Ist SHA-256 schneller als MD5?
Nein. In unserem Browsertest lief MD5 mit 186 MB/s und SHA-256 mit 104 MB/s. Prozessoren mit SHA-Befehlen verkleinern den Abstand, und das eingebaute SHA-256 des Browsers erreichte auf derselben Maschine 228 MB/s.
Können zwei Dateien denselben SHA-256-Hash haben?
Theoretisch ja, weil es mehr mögliche Dateien als Hashes gibt, aber ein solches Paar wurde nie gefunden, und eines zu finden liegt weit jenseits jeder bekannten Methode.
Welchen Hash sollte ich für Prüfsummen verwenden?
SHA-256. Er ist der Standard für veröffentlichte Prüfsummen, jedes Betriebssystem kann ihn berechnen, und er ist gegen absichtliche Manipulation sicher.
Tools in diesem Artikel
Mehr aus dem Blog
Standort und andere Metadaten aus Fotos entfernen
Jedes Foto trägt versteckte Daten über die Kamera, die Uhrzeit und oft den Ort. Wir haben gelesen, was neun veröffentlichte Fotos noch preisgaben, einen Standort hinzugefügt, um zu zeigen, wie genau er ist, und geprüft, dass das Entfernen das Bild unberührt lässt.

Wie lange dauert es, ein Passwort zu knacken?
Die Stärke eines Passworts hängt davon ab, wie viele Passwörter hätten gewählt werden können, nicht davon, wie kompliziert eines aussieht. Wir haben berechnet, wie lange gängige Arten von Passwörtern einer modernen Grafikkarte standhalten, und warum selbst ausgedachte zuerst fallen.

Laden Online-Konverter Ihre Dateien hoch?
Die meisten Online-Konverter schicken Ihre Datei an einen Server, manche erledigen die Arbeit stattdessen in Ihrem Browser. So erkennen Sie in etwa einer Minute, welche Art eine Website ist, und so sah jede Anfrage aus, als wir auf unserer eigenen Website ein Foto umgewandelt haben.